
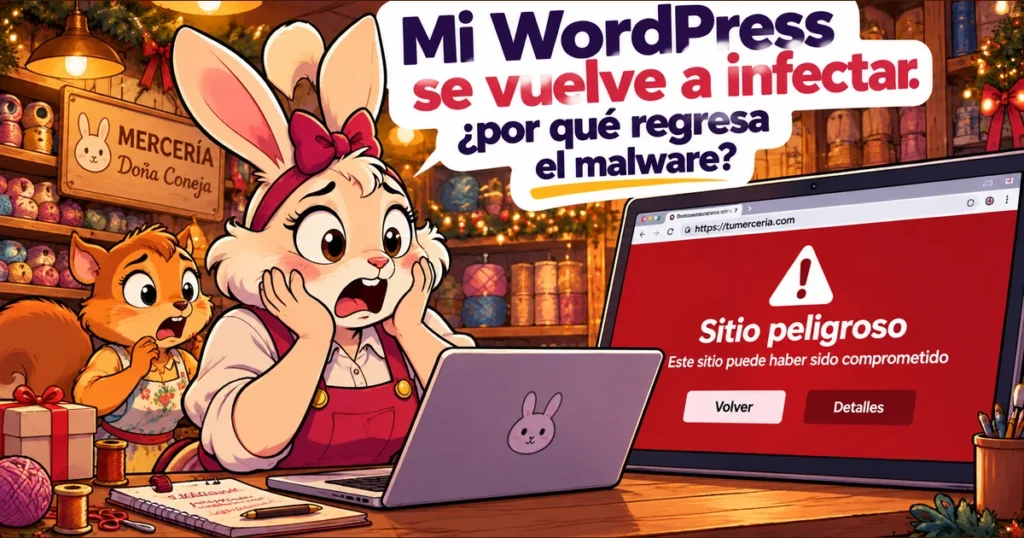
Mi WordPress se vuelve a infectar: ¿por qué regresa el malware?
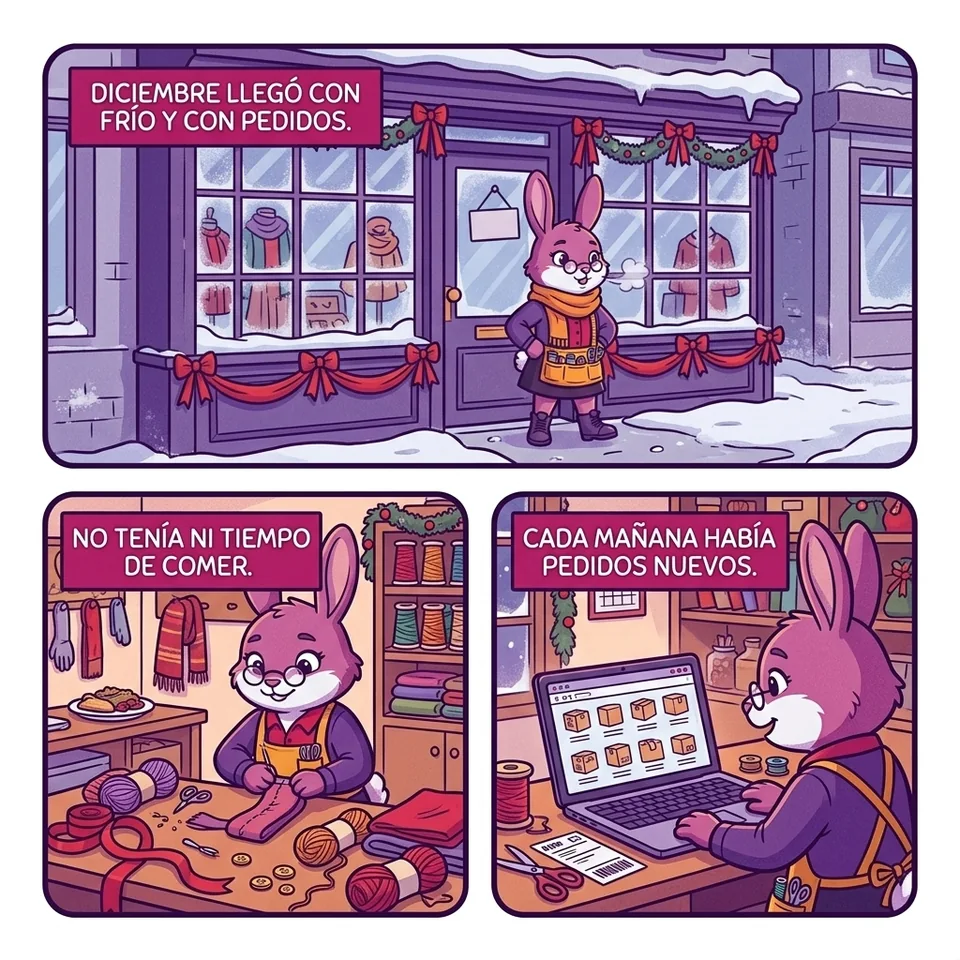
Cargando reproductor...Diciembre por fin había llegado y Doña Coneja volvía a recibir pedidos. Los listones rojos y los estambres para bufandas salían de la mercería en cajas casi todos los días.
Ya comenzaba a olvidar aquel casino que había aparecido en su tienda en línea.
Hasta que llamó una clienta.
—Coneja, quise comprar en tu página y me salió una pantalla roja. Decía que tu sitio era peligroso.
Doña Coneja abrió su computadora. Aquello le recordó lo sucedido semanas atrás.
Llamó nuevamente al Oso Hormiguero.
El Oso revisó la tienda y encontró publicaciones ajenas al negocio, usuarios desconocidos y archivos que no reconocía. Quitó los elementos sospechosos que pudo identificar. La tienda mejoró, pero las señales de la infección regresaron.
Un día observó una fila de hormigas que salía de una rendija bajo el mostrador.
Había limpiado ese mismo lugar varias veces, pero las hormigas seguían apareciendo.
—Quito unas y salen más —murmuró—. Esto ya no son hormigas sueltas. En algún lado hay un hormiguero, y no lo encuentro.

Y ahí estaba el verdadero problema.
Quitar las hormigas que ves no significa haber encontrado el hormiguero.
En WordPress puede suceder algo parecido: una página parece recuperada, pero todavía existen condiciones que permiten que la actividad maliciosa continúe o reaparezca.
¿Qué significa que una página WordPress vuelva a infectarse?
Una reinfección ocurre cuando, después de una intervención de seguridad, vuelven a aparecer indicios de actividad maliciosa.
Por ejemplo, eliminas publicaciones sobre casinos y días después aparecen otras. Retiras una cuenta de administrador desconocida y vuelve a crearse. Corriges una redirección y tiempo después los visitantes terminan nuevamente en sitios extraños.
Pero estos síntomas no demuestran por sí solos que el atacante haya entrado nuevamente.
Puede ocurrir que:
- Parte del código malicioso nunca se eliminó.
- Quedó una puerta trasera que permite recuperar el acceso.
- La vulnerabilidad original continúa abierta.
- Algún mecanismo dentro del sitio está restaurando archivos o contenido alterado.
La diferencia importa: si únicamente se elimina el síntoma visible, es posible repetir la misma limpieza sin resolver la causa.
Por eso, una página que vuelve a presentar actividad sospechosa necesita una investigación más profunda.
¿Por qué regresa el malware después de limpiar WordPress?
No existe una sola causa. Cada incidente puede involucrar archivos, accesos, configuraciones o componentes diferentes.
Estas son algunas posibilidades que deben investigarse.
1. Quedó una puerta trasera en WordPress
Una puerta trasera o backdoor es un mecanismo que permite conservar acceso a un sistema sin seguir el procedimiento normal de autorización.
En algunos ataques, el responsable deja archivos o modificaciones que le permiten recuperar el control incluso después de una limpieza inicial.
Imagina que descubres a alguien entrando por una ventana y decides cerrarla.
Pero nunca revisas si esa persona también tiene una llave de la puerta principal.
Puedes cerrar la ventana todas las veces que quieras; el problema continuará.
En WordPress, eliminar una página falsa o un archivo sospechoso no demuestra que todas las vías de acceso hayan sido identificadas.
2. La vulnerabilidad original sigue abierta
Los plugins, temas y demás componentes de WordPress pueden presentar vulnerabilidades.
Algunas se corrigen mediante actualizaciones de seguridad. Otras situaciones requieren modificar configuraciones o sustituir componentes.
Si la debilidad que permitió el ataque continúa, puede volver a aprovecharse.
Actualizar WordPress y sus componentes es importante, pero una actualización no elimina automáticamente los cambios maliciosos que ya existen.
La recuperación necesita considerar ambas cosas: corregir las vulnerabilidades identificadas y revisar lo que pudo modificarse durante la intrusión.
3. Todavía existen accesos comprometidos
No todo depende del usuario administrador que aparece en el panel de WordPress.
Dependiendo del incidente, también puede ser necesario investigar otros accesos, como:
- Cuentas administrativas adicionales.
- Credenciales del hosting.
- Accesos a archivos o bases de datos.
- Sesiones y servicios conectados.
Si se cambia únicamente una contraseña mientras permanecen otros accesos comprometidos, la recuperación puede quedar incompleta.
4. El malware está oculto en otra parte
Una infección no siempre se encuentra en un único archivo.
Las modificaciones maliciosas pueden afectar diferentes elementos del sitio, incluidos archivos, configuraciones, publicaciones y datos almacenados.
Por ejemplo, alguien puede eliminar una publicación de apuestas sin detectar el mecanismo que la generó.
Eso explicaría por qué vuelve a aparecer contenido parecido después de borrarlo.
5. El problema puede involucrar otro componente del entorno
En determinadas configuraciones, varias páginas comparten recursos de alojamiento o están administradas desde los mismos equipos.
Si existe una debilidad en otro sitio o en algún acceso compartido, también podría ser necesario investigarla.
No significa que todas las reinfecciones provengan del servidor ni que el responsable sea necesariamente un plugin.
Significa que la investigación no debe limitarse a lo primero que parece sospechoso.
¿Qué pasa si un escáner dice que mi WordPress está limpio?
Los escáneres de seguridad son herramientas útiles.
Pueden ayudar a identificar archivos alterados, código malicioso conocido, componentes vulnerables y otros indicios de compromiso.
Sin embargo, sus resultados tienen límites.
Una herramienta puede no reconocer determinada técnica, pasar por alto modificaciones desconocidas o no detectar todos los accesos que un atacante consiguió.
Por eso hay una diferencia importante entre estas dos afirmaciones:
«El escáner no encontró más amenazas».
Y:
«La investigación encontró y corrigió las causas identificadas del incidente».
La primera describe el resultado de una herramienta. La segunda requiere comprobaciones adicionales.
Un resultado favorable del escáner puede ser parte de la recuperación, pero no sustituye la revisión del problema.
¿Y si Google sigue mostrando una advertencia?
Hay que distinguir entre una nueva infección y una advertencia que todavía no se ha retirado.
Que Google continúe mostrando un aviso no demuestra automáticamente que el malware haya reaparecido. También puede existir un proceso de revisión pendiente después de corregir el incidente.
Sin embargo, tampoco conviene asumir que la página está limpia únicamente porque alguien ya eliminó los archivos sospechosos.
Es necesario comprobar el estado real del sitio y revisar las notificaciones correspondientes.
Qué conviene hacer cuando una infección reaparece
Si los síntomas continúan después de una limpieza, seguir eliminando los mismos archivos sin investigar el origen puede consumir tiempo y dinero.
Lo recomendable es cambiar la manera de abordar el incidente.
1. Documentar lo ocurrido
Conservar fechas, direcciones afectadas, capturas de pantalla y avisos del hosting puede ayudar a reconstruir lo que pasó.
Si el malware reaparece, saber qué cambió entre una intervención y otra aporta información útil.
2. Conservar información para investigar
Antes de eliminar indiscriminadamente archivos o restaurar una copia, conviene determinar qué evidencia debe preservarse de forma segura.
Los registros y los cambios detectados pueden ayudar a comprender el alcance del incidente.
3. Revisar todos los accesos relevantes
No basta con retirar un usuario desconocido si existen otras cuentas o credenciales comprometidas.
La revisión debe adaptarse al entorno y a los indicios encontrados.
4. Buscar la causa y los mecanismos de persistencia
El objetivo no es encontrar un único archivo extraño.
Es comprender cómo apareció, qué consiguió modificar el atacante y si existen mecanismos que permitan repetir la actividad.
5. Comprobar la recuperación y dar seguimiento
Después de corregir el incidente, hay que verificar que el sitio funcione correctamente y que las señales de compromiso identificadas hayan desaparecido.
También es importante mantener actualizaciones, respaldos y medidas de protección apropiadas.
Ninguna intervención garantiza que jamás ocurrirá otro intento de ataque.
Importante: si eres dueño de un negocio y no tienes experiencia administrando servidores, no elimines archivos del sistema ni modifiques directamente la base de datos sin un respaldo y un plan de recuperación. Podrías agravar el problema o perder información importante.
¿Por qué el Oso Hormiguero no encontraba el problema?
El Oso había construido la tienda de Doña Coneja.
Conocía sus productos, la organización del catálogo y el funcionamiento del sitio. Gracias a su trabajo, la mercería había comenzado a recibir pedidos de otras ciudades.
Cuando apareció el primer problema, investigó y consiguió retirar varias modificaciones sospechosas.
Pero ahora enfrentaba una situación distinta.
No se trataba de agregar productos, modificar una plantilla o corregir el diseño de la tienda.
Era necesario investigar una intrusión y descubrir por qué seguían apareciendo modificaciones no autorizadas.
Diseñar una página, administrarla e investigar una infección son tareas diferentes.
Eso no significa que el Oso hubiera trabajado mal. Tampoco permite concluir que una reinfección sea culpa de quien diseñó el sitio.
Significa que el problema necesitaba una investigación de seguridad más profunda.
Y el Oso tuvo la responsabilidad de reconocerlo.
—Puedo quitar las hormigas que veo, Coneja. Pero antes de decirte que todo está bien, necesito saber dónde está el hormiguero.

¿Una reinfección significa que tengo que rehacer mi página web?
No necesariamente.
Algunas instalaciones WordPress pueden recuperarse después de identificar y corregir el problema.
En otros casos, el alcance de la infección puede justificar sustituir componentes o reconstruir la instalación sobre una base confiable.
La decisión depende de lo que revele la investigación y de qué elementos puedan recuperarse con seguridad.
Esto es especialmente importante para negocios que tienen tiendas WooCommerce, catálogos, fotografías, clientes y pedidos.
Reconstruir una instalación no significa automáticamente borrar todos los años de trabajo del negocio.
Para conocer las distintas alternativas, consulta nuestra guía principal:
Página web hackeada: qué hacer antes de borrarla o rehacerla.
También puedes conocer cómo comenzó el incidente en la historia de la mercería que redirigía a sus clientes hacia casinos.
Preguntas frecuentes sobre malware recurrente
¿Por qué vuelve a aparecer un usuario de WordPress que ya borré?
Puede existir otro acceso comprometido o un mecanismo que vuelva a crear esa cuenta.
No es posible determinar la causa únicamente porque reaparezca el mismo nombre. Es necesario investigar qué está realizando esos cambios.
¿Instalar otro plugin de seguridad solucionará la reinfección?
No necesariamente.
Una herramienta adicional puede ayudar a detectar y bloquear determinadas amenazas, pero no sustituye la investigación de las causas del incidente.
¿Puede regresar el malware aunque cambie todas mis contraseñas?
Sí. Si permanecen componentes maliciosos, vulnerabilidades o mecanismos de persistencia, cambiar credenciales puede resultar insuficiente.
¿Es culpa del diseñador web que la página se vuelva a infectar?
No se puede establecer esa responsabilidad sin conocer las condiciones del sitio, el alcance del trabajo contratado y la causa técnica del incidente.
Una infección puede tener distintos orígenes.
¿Es mejor limpiar o reconstruir una página que se infecta constantemente?
Depende del alcance del compromiso y de la confianza que pueda establecerse en los componentes y datos de la instalación.
No existe una respuesta válida para todos los sitios.
No sigas quitando hormigas sin encontrar el hormiguero
Doña Coneja volvió a mirar su mercería.
Los estambres estaban acomodados, las cajas listas para entregarse y las luces navideñas iluminaban el escaparate.
Pero su preocupación ya no era únicamente que la tienda dejara de recibir pedidos.
Era que el problema siguiera oculto y volviera a aparecer cuando menos lo esperaba.
El Oso Hormiguero lo había entendido: no bastaba con quitar las hormigas visibles. Había que encontrar por dónde seguían entrando.
Y todavía faltaba tomar una decisión sobre el futuro de la tienda.
La historia continúa en el tercer capítulo: «¿Y si el Oso tenía razón?»
¿Tu WordPress sigue infectándose después de limpiarlo?
Si tu sitio presenta usuarios desconocidos, publicaciones maliciosas, redirecciones recurrentes u otras señales de una infección que reaparece, es importante investigar el origen del problema.
En DIVICON BWA ofrecemos servicios de seguridad y recuperación de páginas WordPress, incluyendo la atención de incidentes con modificaciones no autorizadas y posibles mecanismos de persistencia.
No todas las instalaciones necesitan reconstruirse. El trabajo depende del problema que presenta cada sitio.
¿Necesitas recuperar tu WordPress?
Conoce nuestro servicio de seguridad WordPress y contáctanos para explicarnos qué está ocurriendo.
DIVICON BWA — Seguridad y recuperación WordPress.

